Mots de passe : ce qui marche vraiment.
Changer son mot de passe tous les trois mois, y glisser un caractère spécial, ne jamais l’écrire : ces règles héritées des années 2000 ont surtout appris à créer des mots de passe faibles et à les oublier. Voici ce qui protège réellement un compte.
- Publié le
- Rubrique
- Culture numérique
- Format
- Décryptage
- Lecture
- 05 min
- Référence
- FSJ-C05
Pourquoi les anciennes règles ont échoué
Exiger une majuscule, un chiffre et un caractère spécial a produit un résultat très prévisible : « Password1! », puis « Password2! » au changement suivant. Les contraintes n’ont pas rendu les mots de passe imprévisibles, elles ont rendu leurs variations devinables.
Le changement forcé tous les trois mois a eu le même effet : des suites logiques faciles à deviner, et des post-its sous les claviers. Les recommandations actuelles, en France comme ailleurs, sont revenues dessus : on ne change un mot de passe que s’il y a un soupçon de compromission.
Ce qui compte vraiment
- La longueur : une phrase de quatre mots sans lien entre eux résiste mieux qu’un mot court bardé de symboles.
- L’unicité : un mot de passe par service, sans exception pour les comptes « sans importance ».
- L’imprévisibilité : ni prénom, ni date, ni nom de l’entreprise, ni ce qui figure sur vos réseaux.
- La double authentification, qui rend un mot de passe volé inutilisable seul.
Le gestionnaire de mots de passe
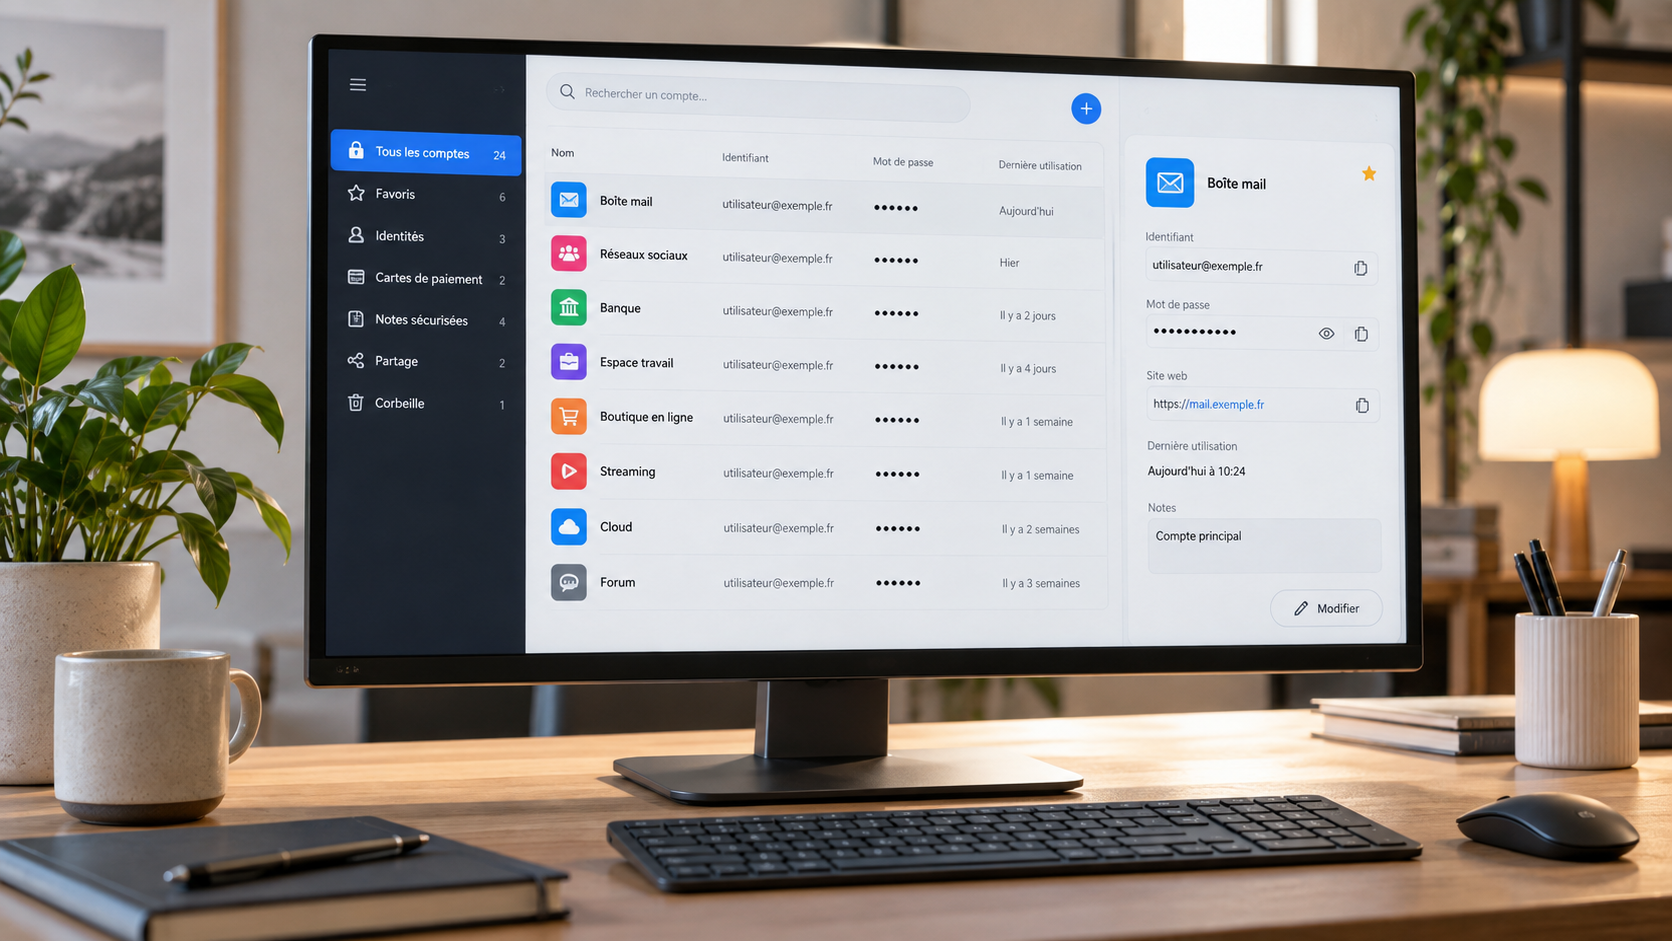
C’est l’outil qui règle le problème plutôt que de le déplacer : il génère un mot de passe différent pour chaque service, les retient à votre place, et les remplit automatiquement. Vous n’avez plus qu’un seul mot de passe à mémoriser, celui du gestionnaire — qui doit être long et unique.
Un effet secondaire souvent sous-estimé : le remplissage automatique protège du hameçonnage. Le gestionnaire ne propose rien sur un faux site, parce que l’adresse ne correspond pas. Votre mémoire, elle, ne fait pas la différence.
La double authentification
- Une application d’authentification est plus sûre qu’un code par SMS, vulnérable au détournement de numéro.
- Une clé physique offre le meilleur niveau pour les comptes critiques : messagerie, banque, hébergement, nom de domaine.
- Conservez les codes de secours ailleurs que dans le téléphone qui génère les codes.
- Activez-la d’abord sur votre boîte mail : c’est elle qui permet de réinitialiser tous les autres comptes.
Les clés d’accès, la suite
Une alternative se répand : les clés d’accès, qui remplacent le mot de passe par une validation depuis votre téléphone ou votre ordinateur — empreinte, visage ou code de déverrouillage. Il n’y a plus rien à mémoriser, ni à saisir, donc rien à voler par hameçonnage.
La plupart des grands services les proposent déjà, souvent en complément du mot de passe plutôt qu’en remplacement. Quand l’option existe, elle est à activer : elle règle d’un coup la question de la force et celle de la réutilisation.
Les mots de passe partagés
Dans une équipe, le compte partagé finit toujours par circuler par message, puis par rester actif après le départ d’une personne. Les gestionnaires professionnels permettent de partager un accès sans transmettre le mot de passe, et de le révoquer d’un clic.
Un mot de passe long et unique, plus une double authentification : le reste est du folklore.
Les questions secrètes et autres reliques
Le nom de jeune fille de votre mère, votre ville de naissance ou le prénom de votre premier animal figurent souvent sur vos réseaux sociaux, ou se devinent en quelques minutes. Ces questions dites secrètes sont en réalité un second mot de passe, plus faible que le premier.
Quand un service les impose, la parade est simple : répondre par une phrase aléatoire, conservée dans le gestionnaire au même titre qu’un mot de passe. Rien n’oblige à répondre la vérité.
Reconnaître une tentative de hameçonnage
- Un message qui crée l’urgence : compte bloqué, facture impayée, colis en attente.
- Une adresse d’expéditeur presque juste, avec une lettre changée ou un domaine inhabituel.
- Un lien dont le début — avant la première barre oblique — ne correspond pas au service annoncé.
- Une demande de code de double authentification : aucun service légitime ne le réclame.
En cas de doute, la règle ne change pas : n’ouvrez pas le lien, saisissez vous-même l’adresse du service et vérifiez depuis votre compte.
Que faire après une fuite
Les services de vérification de fuites permettent de savoir si votre adresse apparaît dans une base compromise. Si c’est le cas, changez le mot de passe concerné, puis tous ceux qui lui ressemblaient, en commençant par la messagerie. Et activez la double authentification si ce n’était pas déjà fait.
L’essentiel en 4 points.
- 01La longueur protège plus que la complexité.
- 02Le vrai danger est la réutilisation d’un même mot de passe.
- 03Un gestionnaire de mots de passe est l’outil le plus utile du lot.
- 04La double authentification vaut plus que n’importe quelle règle d’écriture.